Bukan Cuma Serangan Siber, Kesalahan Sistem IT Internal Bisa Lumpuhkan Bisnis
Kesalahan sistem IT internal bisa menghambat transaksi dan mengancam kelangsungan bisnis. Simak risiko serta langkah pencegahan yang efektif.

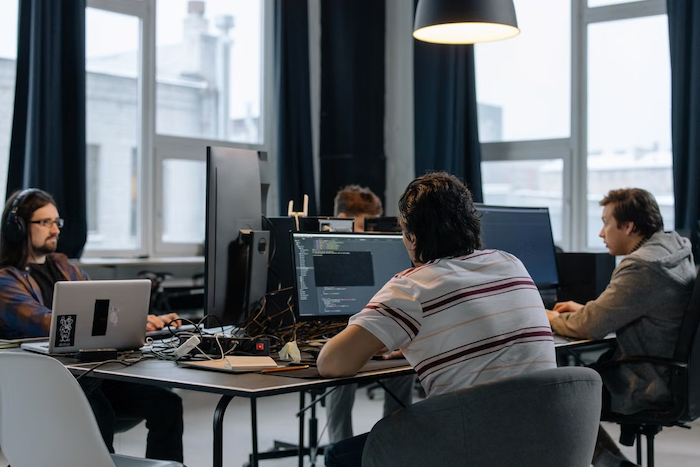 Ilustrasi tim IT perusahaan. dok. ManageEngine
Gangguan layanan digital yang menghambat transaksi hingga merugikan perusahaan tidak selalu disebabkan oleh serangan siber.
Kesalahan konfigurasi sistem, pembaruan perangkat lunak tanpa pengujian memadai, hingga pemberian hak akses pengguna secara berlebihan juga dapat mengancam keberlangsungan bisnis.
Risiko tersebut semakin besar seiring meningkatnya ketergantungan perusahaan terhadap infrastruktur digital.
Kesalahan teknis yang semula terlihat sederhana dapat menghentikan aplikasi penting, menghambat produktivitas karyawan, hingga membuat pelanggan tidak dapat mengakses layanan.
Meningkatnya ketergantungan terhadap teknologi juga tercermin dari data Badan Pusat Statistik (BPS).
Sepanjang 2024, sebanyak 72,78 persen penduduk Indonesia telah mengakses internet, meningkat dibandingkan 69,21 persen pada 2023.
Sementara itu, Badan Siber dan Sandi Negara (BSSN) mencatat 330.527.636 aktivitas anomali lalu lintas jaringan dan menerbitkan 1.367 notifikasi potensi insiden siber sepanjang 2024.
Meski tidak secara langsung menggambarkan jumlah gangguan akibat kesalahan internal perusahaan, data tersebut menunjukkan pentingnya menjaga keamanan dan keandalan infrastruktur digital.
Technical Manager ManageEngine Indonesia Hanief Bastian mengatakan perusahaan perlu memberikan perhatian lebih terhadap tata kelola teknologi informasi atau IT governance sebagai bagian dari strategi menjaga keberlangsungan bisnis.
“Organisasi sering kali berfokus besar pada ancaman siber eksternal, padahal kelemahan IT internal juga bisa melumpuhkan operasional bisnis yang penting. Salah konfigurasi, perubahan sistem yang tidak terkontrol, dan hak akses yang berlebihan mungkin terlihat seperti masalah teknis biasa, namun dampaknya dapat meluas ke ketersediaan layanan, efisiensi operasional, hingga tingkat kepercayaan pelanggan,” ungkapnya.
Salah satu risiko yang kerap terabaikan adalah perubahan sistem yang tidak melalui prosedur pengujian dan persetujuan.
Pembaruan perangkat lunak, misalnya, dapat memicu konflik dengan aplikasi lain. Sebaliknya, penundaan pemasangan pembaruan keamanan atau patch dapat membuat celah keamanan yang telah diketahui tetap terbuka.
Risiko lainnya muncul ketika karyawan atau administrator memiliki hak akses yang melebihi kebutuhan pekerjaannya.
Kondisi tersebut dapat memperbesar potensi kesalahan maupun penyalahgunaan akses terhadap sistem penting dan informasi sensitif perusahaan.
Persoalan menjadi semakin rumit apabila perusahaan tidak memiliki dokumentasi perubahan sistem yang memadai.
Tim IT akan kesulitan mengetahui siapa yang melakukan perubahan, apakah perubahan tersebut telah mendapatkan persetujuan, serta bagaimana dampaknya terhadap sistem lain.
Gangguan sistem atau downtime pada akhirnya tidak hanya menjadi persoalan departemen teknologi.
Bagi perusahaan yang mengandalkan layanan digital, gangguan dapat menghambat pendapatan, meningkatkan biaya pemulihan, memicu persoalan kepatuhan terhadap regulasi, hingga mengikis kepercayaan pelanggan.
Pentingnya menjaga ketahanan layanan digital juga menjadi perhatian Otoritas Jasa Keuangan (OJK).
Melalui Panduan Resiliensi Digital untuk Perbankan, OJK menempatkan ketahanan terhadap dinamika bisnis dan gangguan sebagai salah satu elemen penting dalam membangun resiliensi digital.
Karena itu, perusahaan perlu memasukkan keandalan teknologi ke dalam strategi manajemen risiko dan perencanaan keberlangsungan bisnis.
Langkah tersebut dapat dimulai dengan mengidentifikasi layanan yang paling krusial, memetakan risiko gangguan, serta memastikan kesiapan organisasi dalam merespons dan memulihkan sistem.
Penguatan tata kelola IT juga dapat dilakukan melalui penerapan prosedur perubahan sistem yang terdokumentasi, pengujian sebelum pembaruan, serta evaluasi berkala terhadap hak akses pengguna.
Perusahaan perlu menerapkan prinsip hak akses minimum, yakni memberikan izin kepada karyawan sesuai kebutuhan dan tanggung jawab pekerjaannya.
Selain itu, pemantauan sistem secara berkelanjutan dan pencatatan aktivitas melalui jejak audit atau audit trail dapat membantu tim IT mendeteksi aktivitas mencurigakan sekaligus mempercepat identifikasi sumber gangguan.
ManageEngine menilai penggunaan perangkat manajemen IT yang terintegrasi juga dapat membantu perusahaan menghubungkan informasi mengenai perubahan sistem, insiden keamanan, hak akses pengguna, hingga aktivitas perangkat yang terhubung ke jaringan.
Dengan begitu, koordinasi antartim dalam menangani gangguan dapat berjalan lebih efektif.
Namun, penggunaan teknologi saja tidak cukup untuk menjamin keberlangsungan bisnis.
Perusahaan tetap membutuhkan kebijakan yang jelas, pembagian tanggung jawab, evaluasi berkala, serta koordinasi antara tim IT dan jajaran pimpinan.
Dengan memperkuat tata kelola teknologi dari dalam, perusahaan tidak hanya dapat meningkatkan kesiapan menghadapi ancaman siber, tetapi juga mengurangi risiko gangguan yang sebenarnya dapat dicegah sebelum berkembang menjadi persoalan bisnis yang lebih besar.