Kaspersky AI Protect Meluncur di Asia Pasifik, Bisa Periksa File LLM dan Agen AI
Kaspersky mencatat lebih dari 92.000 serangan menyamar sebagai layanan AI pada semester I 2026 dan meluncurkan AI Protect di Asia Pasifik.

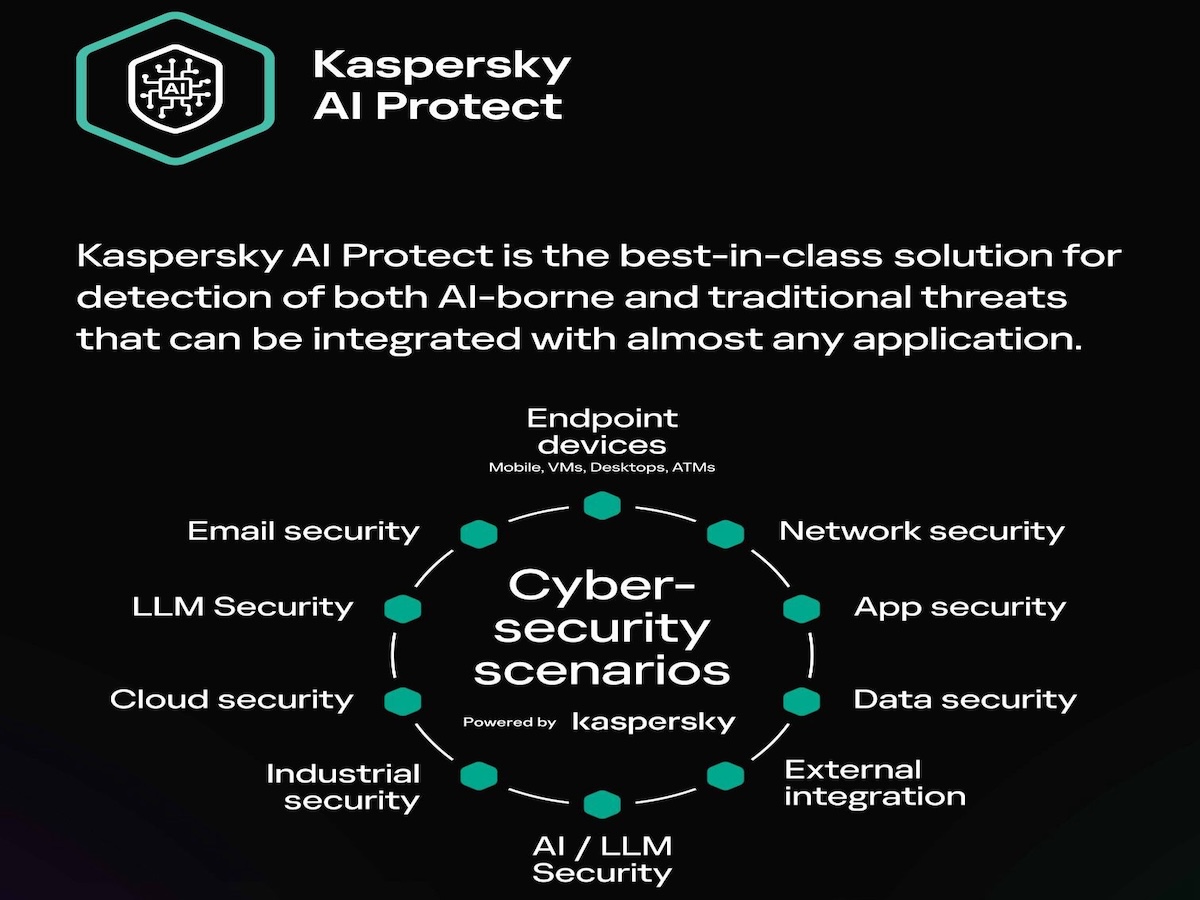 Kaspersky AI Protect. dok. Kaspersky
Pesatnya penggunaan kecerdasan buatan (AI) di lingkungan perusahaan memunculkan celah keamanan baru.
Kaspersky mencatat lebih dari 92.000 serangan berbahaya yang menyamar sebagai layanan AI secara global hanya dalam enam bulan pertama 2026.
Risikonya juga mulai bergeser dari serangan siber konvensional.
Perusahaan kini perlu menghadapi ancaman yang menyasar infrastruktur AI, mulai dari model poisoning, prompt injection, file Large Language Model (LLM) yang telah disusupi hingga agen AI berbahaya.
- Kaspersky Temukan Situs Palsu iPhone 18, Incar Uang hingga Data Kartu Bank
- ESET Bawa Layanan MDR ke Indonesia, Bisa Respons Ancaman Siber dalam 6 Menit
- 92% UMKM di Indonesia Alami Insiden Siber, Phishing hingga Malware Jadi Ancaman
- Awas Rekening Jadi Incaran, Trojan Perbankan di Ponsel Melonjak pada 2026
Di tengah perkembangan tersebut, Kaspersky meluncurkan Kaspersky AI Protect (KAIP) untuk kawasan Asia Pasifik.
Solusi ini dirancang untuk mendeteksi ancaman yang menyasar infrastruktur AI sekaligus serangan siber konvensional.
Managing Director Kaspersky untuk Asia Pasifik Adrian Hia mengatakan percepatan adopsi AI perlu diimbangi dengan pemahaman terhadap risiko keamanan baru yang menyertainya.
“Kawasan Asia Pasifik berada pada titik krusial. Perusahaan mempercepat adopsi AI dan memprioritaskan kecepatan dalam meraih nilai bisnis, namun banyak yang meremehkan ancaman nyata yang menyertainya, termasuk risiko rantai pasok AI, penyusupan pada model (model poisoning), agen berbahaya, dan serangan prompt injection,” ujar Hia.
Menurut data Kaspersky, Asia Pasifik mencakup lebih dari 60 persen serangan siber yang tercatat secara global.
Manufaktur dan layanan teknologi informasi disebut menjadi sektor yang paling banyak menjadi sasaran, sementara UMKM dinilai menghadapi risiko tinggi karena pertahanan keamanan yang belum memadai.
Meningkatnya penggunaan LLM di lingkungan internal perusahaan juga membawa tantangan tersendiri.
Kaspersky menyoroti anggapan menjalankan atau menyimpan LLM secara internal atau on-premise otomatis membuat sistem tersebut aman.
“Banyak organisasi masih memiliki anggapan keliru bahwa menyimpan LLM secara internal menjamin keamanan,” kata Hia.
Menurut dia, risiko tetap dapat muncul dari komponen yang berasal dari luar organisasi.
“Pandangan tersebut mengabaikan fakta bahwa kode berbahaya dapat disusupkan melalui bobot model (model weights), plugin AI, dan skrip yang berasal dari luar organisasi,” lanjutnya.
Risiko tersebut menjadi semakin relevan seiring perusahaan mengadopsi arsitektur AI yang lebih kompleks, mulai dari LLM on-premise, basis pengetahuan Retrieval-Augmented Generation (RAG), hingga platform untuk mengorkestrasi agen AI.
Kaspersky menilai perlindungan endpoint dan perimeter jaringan konvensional belum dirancang secara khusus untuk memeriksa file bobot LLM maupun file yang digunakan agen AI.
KAIP dikembangkan untuk mengisi celah tersebut dengan kemampuan memeriksa file LLM dan agen AI guna mendeteksi fungsi berbahaya, selain mempertahankan kemampuan perlindungan terhadap ancaman siber tradisional.
KAIP dapat diintegrasikan dengan sejumlah jenis aplikasi dan digunakan untuk melindungi portal serta aplikasi web, server proxy, Network Attached Storage (NAS), dan gateway email.
Implementasinya dapat dilakukan melalui HTTP dan Internet Content Adaptation Protocol (ICAP), baik sebagai layanan mandiri, klaster yang dapat diskalakan, maupun kontainer Docker.
Solusi tersebut tersedia untuk lingkungan Linux dan dapat diterapkan sebagai kontainer tunggal maupun menggunakan Docker Swarm, Kubernetes, AWS EKS, serta lingkungan cloud serupa.
Sebagai bagian dari Kaspersky Technology Alliance, KAIP juga dapat diintegrasikan dengan solusi keamanan perangkat keras dan perangkat lunak pihak ketiga.
Kaspersky menempatkan kemampuan memeriksa komponen AI sebagai pembeda utama solusi tersebut ketika perusahaan mulai menghubungkan LLM dan AI agent dengan aplikasi maupun sistem bisnis.
“Pada akhirnya, Anda tidak dapat mengamankan apa yang tidak dapat Anda lihat. KAIP memberikan visibilitas kepada perusahaan terhadap bagian-bagian infrastruktur AI mereka yang selama ini tidak terlindungi,” ujar General Manager ASEAN dan Asia Emerging Countries Kaspersky Simon Tung.
Kaspersky melihat keamanan AI tidak cukup dilakukan ketika sistem sudah digunakan. Perlindungan dinilai perlu diterapkan sepanjang siklus hidup AI, termasuk ketika perusahaan mengimpor model hingga menjalankan agen AI.
“Keamanan seharusnya tidak menjadi penghambat kemajuan AI, melainkan sebagai faktor pendukung yang membuka potensi nilai AI yang dapat dikembangkan secara luas,” kata Hia.
“Kami berkomitmen untuk mengintegrasikan keamanan ke dalam setiap tahapan siklus hidup AI, mulai dari impor model hingga eksekusi agen, guna membantu perusahaan di seluruh Asia Pasifik memadukan keamanan AI ke dalam alur kerja operasional keamanan yang sudah ada,” pungkasnya.